Un document semble légitime
Facture, devis, contrat, candidature ou PDF reçu par email : il ressemble à un document normal, mais quelque chose vous fait hésiter.
SandGuard analyse les fichiers suspects avant qu’ils n’entrent dans votre environnement. Vous obtenez une réponse compréhensible immédiatement, puis les détails techniques si vous devez aller plus loin.
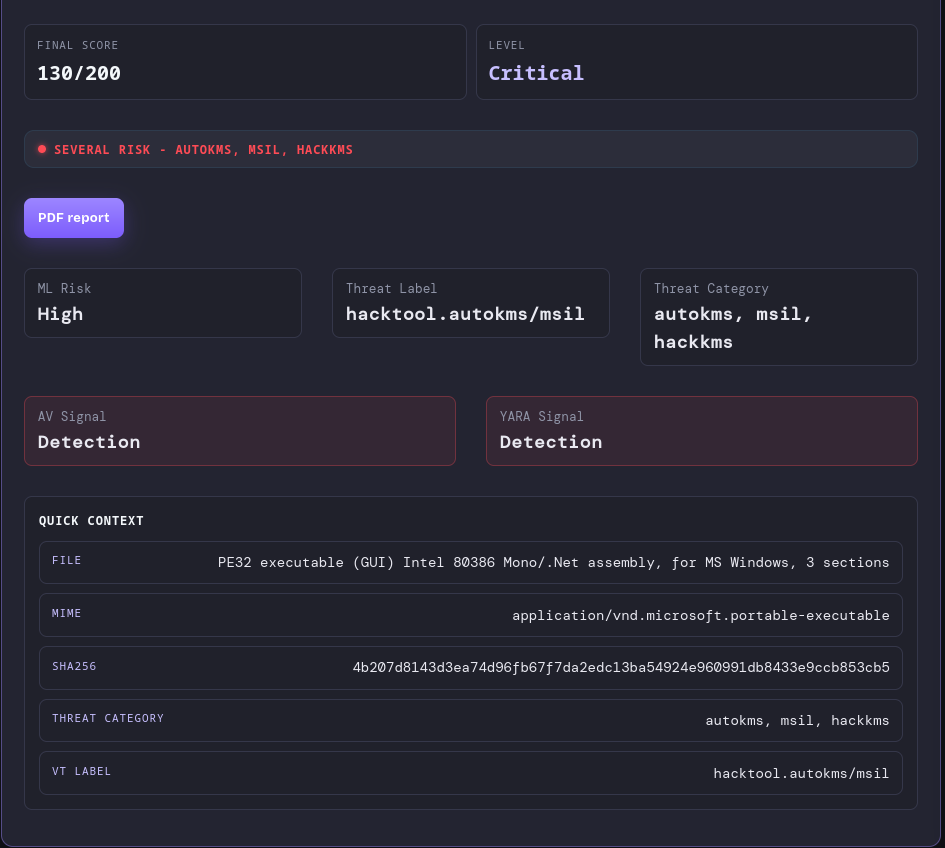
Une pièce jointe inhabituelle, un PDF envoyé par un fournisseur, une archive reçue d’un client ou un exécutable téléchargé : le doute arrive souvent avant d’avoir les bons outils pour y répondre.
Mon antivirus ne détecte rien.
Est-ce que je peux l’ouvrir ?
Facture, devis, contrat, candidature ou PDF reçu par email : il ressemble à un document normal, mais quelque chose vous fait hésiter.
Un simple “détecté / non détecté” ne vous explique pas ce qui est présent dans le fichier ni pourquoi il mérite votre attention.
À un collaborateur, un client ou une équipe SOC : vous avez besoin d’une conclusion exploitable, pas d’une collection de résultats bruts.
Vous voyez d’abord ce qui compte pour agir. Les éléments techniques restent disponibles pour confirmer, investiguer ou documenter le cas.
Le fichier reste dans un environnement d’analyse maîtrisé.
Verdict, score, type réel du fichier et principaux signaux.
Ouvrir, bloquer, transmettre, rechercher les IOC ou documenter.
SandGuard n’impose pas une interface d’analyste à tout le monde. Un utilisateur peut s’arrêter au verdict. Un SOC peut continuer jusqu’aux IOC, au mapping ATT&CK et aux détails techniques.
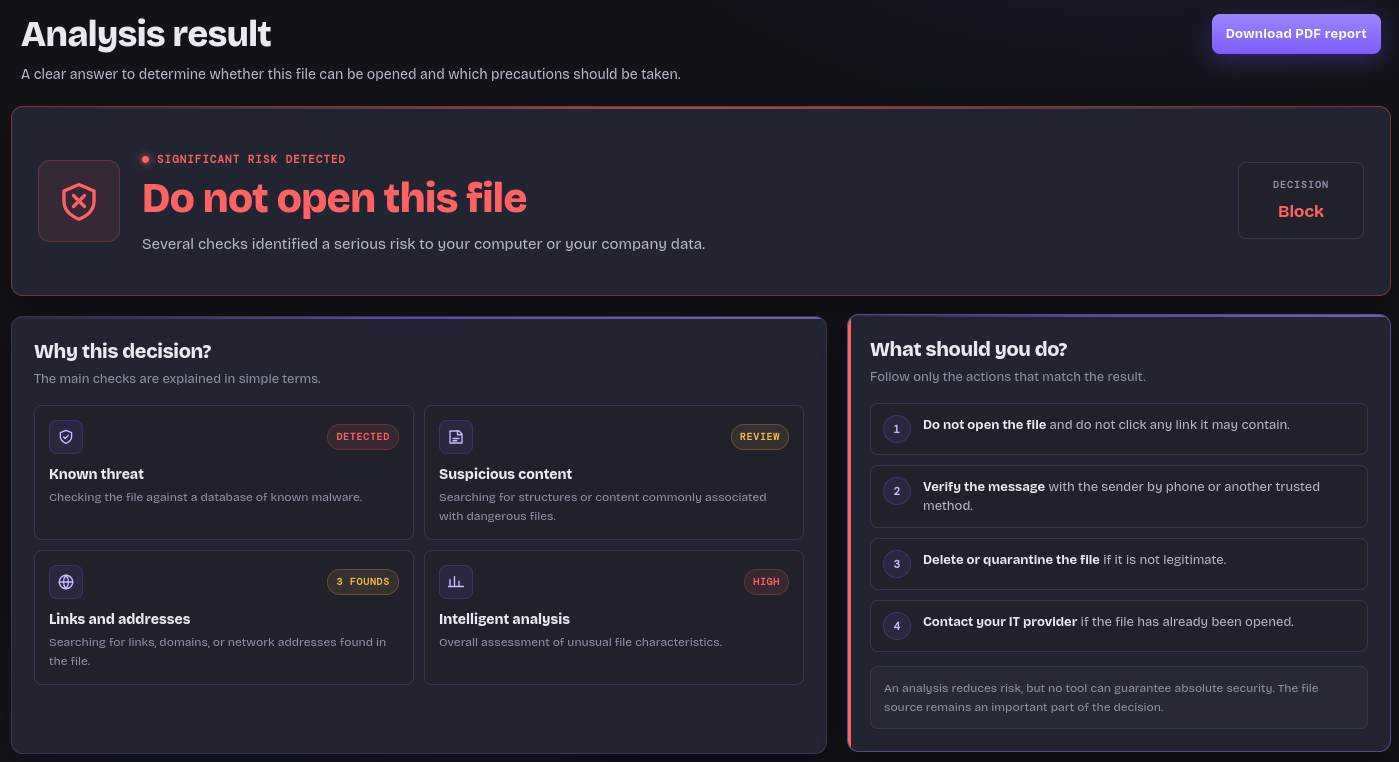
Le niveau de risque et la conclusion sont visibles sans avoir besoin de maîtriser YARA, MITRE ou l’analyse statique.
Structure, métadonnées, heuristiques, règles, capacités et signaux utiles permettent de comprendre pourquoi le fichier est considéré comme suspect.
Les IOC et artefacts extraits peuvent être recherchés dans vos journaux, partagés dans un ticket ou utilisés pour poursuivre l’investigation.
SandGuard s’intègre dans les situations où le doute apparaît réellement : email, support client, téléchargement, investigation ou contrôle d’un document avant ouverture.
La valeur de SandGuard change selon votre métier. La plateforme garde la même analyse, mais la restitution permet à chacun d’aller au niveau qui lui est utile.
Facture, contrat, données client, document RH ou preuve d’incident : demander une analyse ne devrait pas obliger votre entreprise à publier ce contenu dans une base communautaire.
Gardez le contrôle sur vos fichiers tout en obtenant le contexte nécessaire à la décision.
Déposez-le dans SandGuard et obtenez une lecture claire du risque avant de décider de la suite.